Predchádzajúci článok bol o drahých kovoch a ešte predtým o dlhopisoch a opciách. Všetky riešili, koľko sa z príjmu zaplatí na dani. Tento je o inom riziku: kto vie, že kryptomeny máte, kde tá informácia leží a čo sa s ňou môže stať. Od 1. januára 2026 sa tá odpoveď na Slovensku mení, pretože poskytovatelia služieb kryptoaktív začali zbierať údaje pre finančnú správu.
Prečo sú údaje o kryptomenách citlivejšie ako údaje o bankovom účte
Bankový prevod má brzdy. Banka má denné limity, pri nezvyčajnej platbe volá klientovi, podozrivú transakciu vie zastaviť a v niektorých prípadoch aj vrátiť. Kto chce z cudzieho účtu dostať väčšiu sumu, musí prejsť cez inštitúciu, ktorá má vlastné kontroly.
Prevod kryptomeny takéto brzdy nemá. Transakcia zapísaná do blockchainu sa nedá vziať späť a na jej odoslanie stačí súkromný kľúč. Súkromný kľúč je dlhé číslo, v praxi najčastejšie zapísané ako 12 alebo 24 slov, ktoré dáva právo s coinmi disponovať. Kto drží kryptomeny vo vlastnej úschove, teda nie na burze, ale v peňaženke, ku ktorej kľúč má iba on, nosí tento kľúč v hlave, v šuplíku alebo v hardvérovom zariadení doma.
Z toho vznikol pojem wrench attack, doslova útok francúzskym kľúčom. Pochádza zo známeho internetového vtipu: šifrovanie za milióny dolárov sa nedá prelomiť, ale človeka, ktorý pozná heslo, sa dá zastrašiť náradím za päť dolárov. Útočník nerieši matematiku, rieši človeka.
Na to potrebuje tri informácie: kto ste, kde bývate a že máte kryptomeny vo významnej hodnote. Každá z nich samostatne je bežná. Meno a adresu nájde ktokoľvek v telefónnom zozname, informácia, že niekto vlastní bitcoin, sama osebe nič neprezrádza. Nebezpečná je až kombinácia všetkých troch na jednom mieste. Je to ako kód od zámku napísaný na lístku, ktorý visí priamo na zámku.
Presne takúto kombináciu obsahujú daňové databázy. Daňový úrad musí vedieť, kto ste, kde bývate a aké máte príjmy. Pri kryptomenách k tomu pribúda aj informácia, že ich vlastníte.
Francúzsko: štyri úniky za jeden rok
Francúzsko je dnes krajinou s najväčším počtom zdokumentovaných fyzických útokov na držiteľov kryptomien na svete. V priebehu roka 2025 a 2026 sa tam zároveň nahromadili štyri úniky údajov, pri ktorých sa k informáciám o ľuďoch dostal niekto nepovolaný. Tri z nich sa týkali štátu, jeden súkromnej firmy.
| Prípad | Kedy | Ako sa k údajom dostali | Čo uniklo |
|---|---|---|---|
| Úradníčka v daňovom systéme Mira | odhalené v júni 2025 | zamestnankyňa s legitímnym prístupom | adresy, údaje o majetku, vyhľadávania investorov do kryptomien |
| Aplikácia Waltio | január 2026 | útok hackerov a pokus o vydieranie | e-maily a súhrnné údaje z daňových reportov asi 50 000 používateľov |
| Register bankových účtov FICOBA | 28. január až 13. február 2026 | ukradnuté prihlasovacie údaje úradníka | totožnosť, adresa, banka a IBAN pri 1,2 milióna účtov |
| Systémy daňovej správy DGFiP | jún a júl 2026 | ukradnuté prihlasovacie údaje, bez druhého faktora | totožnosť, adresa a daňové údaje 678 000 osôb, katastrálne údaje |
Úradníčka v systéme Mira. 30. júna 2025 obvinili 32-ročnú zamestnankyňu daňového úradu v Bobigny pri Paríži z napomáhania k násiliu organizovanej skupiny a zo združovania s cieľom páchať trestnú činnosť. Podľa vyšetrovateľov použila interný daňový softvér Mira na vyhľadanie adresy väzenského dozorcu, ktorého potom napadli doma. Na jej pracovnom počítači našli aj vyhľadávania, ktoré s jej prácou nesúviseli: miliardára Vincenta Bollorého a viacerých ľudí, ktorých vyšetrovatelia označili za špecialistov a investorov do kryptomien. Platby dostávala cez Western Union. Podľa francúzskej tlače priznala, že údaje odovzdávala, popiera však, že by vedela o násilných úmysloch objednávateľa. Konanie nie je skončené a do právoplatného rozsudku platí prezumpcia neviny.
Waltio. Waltio je francúzska aplikácia, ktorá z výpisov z búrz počíta daň z kryptomien a vypĺňa daňové tlačivá. 21. januára 2026 dostala firma vydierací odkaz od hackerov, ktorí tvrdili, že majú údaje asi 50 000 používateľov. Podľa firmy išlo o e-mailové adresy a súhrnné čísla z daňových reportov, teda zisky, straty a zostatky. Heslá, kľúče k burzám ani súkromné kľúče neunikli. O niekoľko týždňov neskôr prepadli rodinu v Taverny severne od Paríža. Otca omráčili elektrickým paralyzérom a rodinu držali doma. Podľa denníka Le Parisien mali útočníci tip práve zo súboru z Waltio. Na účte obete zostalo asi sto eur, pretože daňový report bol starý takmer rok a pol a o aktuálnom stave peňaženky nevypovedal nič.
FICOBA. FICOBA je francúzsky národný register všetkých bankových účtov. Obsahuje, kto má ktorý účet v ktorej banke, a využívajú ho úrady na vymáhanie a kontrolu. Od 28. januára do 13. februára 2026 do neho vstupoval niekto s prihlasovacími údajmi úradníka, ktorý mal oprávnený prístup v rámci výmeny informácií medzi ministerstvami. Stihol si pozrieť alebo stiahnuť údaje o 1,2 milióna účtov: meno, adresu, banku, IBAN a pri niektorých aj daňové identifikačné číslo. Daňová správa to oznámila 18. februára.
DGFiP v lete 2026. V júni a júli 2026 sa niekto opäť prihlásil do systémov francúzskej daňovej správy cudzími prihlasovacími údajmi. Útočník vystupujúci pod prezývkou ZeroBytes sa k tomu 12. a 13. augusta verejne prihlásil a ponúkol údaje na predaj. Ministerstvo 14. augusta potvrdilo, že išlo o údaje 678 000 fyzických osôb a podnikateľov: totožnosť, adresy, referenčný príjem domácnosti, sadzbu dane a pri časti ľudí aj údaje z katastra nehnuteľností. Heslá do osobných daňových účtov podľa ministerstva neunikli.
Najdôležitejší dokument prišiel 29. septembra 2026. Francúzsky národný úrad pre kybernetickú bezpečnosť ANSSI zverejnil na žiadosť premiéra správu o letných incidentoch. Útočníci podľa nej získali skutočné prihlasovacie údaje zamestnancov, ktoré tí používali aj na súkromných zariadeniach, a portály s citlivými údajmi nevyžadovali druhý faktor overenia, napríklad kód z mobilu. Citlivé aplikácie boli dostupné z internetu alebo zo siete štátnej správy bez dostatočného oddelenia a jeden z prístupov prišiel zo siete ministerstva školstva. Ani jednu z dvoch vĺn sťahovania údajov nezachytila daňová správa ani ANSSI. Jeden z portálov, cez ktoré údaje odtiekli, nikto nemonitoroval.
Spoločný menovateľ troch štátnych prípadov je jednoduchý. Nikto nelúštil šifrovanie a nikto neprelomil databázu. Vo všetkých troch išlo o legitímny prístup, zneužitý buď zvnútra, alebo s ukradnutým heslom. Pri Waltio firma spôsob prieniku podrobne nezverejnila. Chyba nebola v jednotlivcoch, ale v systémoch, ktoré jednému účtu dovolili vidieť príliš veľa, neoverili, kto sa naozaj prihlasuje, a nesledovali, čo s údajmi robí.
Francúzsko má pritom jednu osobitosť, ktorá Slovensko netýka. Francúzski daňovníci musia každý rok hlásiť účty na zahraničných kryptoburzách na samostatnom tlačive 3916-bis, a to aj vtedy, keď nič nepredali. Daňová správa tak má zoznam ľudí, ktorí kryptomeny držia, nielen tých, ktorí na nich zarobili.
Únosy: čo hovoria čísla
Francúzske úrady zverejňujú dve sady čísel, ktoré sa líšia tým, čo presne počítajú. Minister vnútra Laurent Nuñez 30. júna 2026 uviedol, že od začiatku roka polícia zaznamenala 77 únosov a vydieraní spojených s kryptoaktívami vrátane pokusov. Za celý rok 2025 ich bolo 45 a v roku 2024 asi tridsať. Národná prokuratúra pre boj s organizovanou trestnou činnosťou v septembri 2026 hlásila viac ako 70 únosov a zadržaní od začiatku roka oproti 67 za celý rok 2025 a približne dvadsiatim v roku 2024. V jej prípadoch je obvinených viac ako deväťdesiat ľudí. Bez ohľadu na metodiku ukazujú obe čísla to isté: rok 2026 prekonal rok 2025 už pred jeho koncom.
Začiatok vlny sa spája s januárom 2025, keď uniesli spoluzakladateľa výrobcu hardvérových peňaženiek Ledger Davida Ballanda a útočníci mu odsekli prst. Odvtedy sa profil obetí posunul. Ministerstvo vnútra v januári 2026 uviedlo, že hrozba sa rozšírila aj na súkromné osoby bez verejného profilu. V apríli 2026 dvaja ozbrojení muži zadržiavali päťčlennú rodinu v Ploudalmézeau v Bretónsku a vymohli od otca, ktorý pracuje v sektore kryptomien, prevod v hodnote asi 700 000 eur. 19. septembra 2026 zviazali a zbili manželov s dvoma deťmi vo veku osem a dvanásť rokov vo Vendin-le-Vieil na severe krajiny a otca prinútili previesť 40 000 eur.
Vláda odpovedala bezpečnostným plánom pre ľudí z odvetvia a podľa ministra vnútra viedli mimoriadne opatrenia k približne dvesto zadržaniam. Na počte útokov sa to do septembra neprejavilo.
Mapa nahlásených útokov vo svete
Celosvetovú evidenciu, ktorá by bola úplná, nevedie nikto. Najpoužívanejším zdrojom je verejný zoznam, ktorý od roku 2014 vedie americký bezpečnostný výskumník Jameson Lopp na platforme GitHub. Zapisujú sa doň prípady, o ktorých informovali médiá alebo súdy, s dátumom, miestom a odkazom na zdroj. K 29. septembru 2026 obsahoval 364 záznamov.
Zoznam má dve obmedzenia, ktoré treba povedať nahlas. Po prvé, nie je úplný: väčšina útokov sa nikdy nedostane do médií a obete ich často ani nenahlásia. Pre Francúzsko obsahuje 43 prípadov za rok 2026, kým úradné čísla sú takmer dvojnásobné. Po druhé, nerozlišuje jednotne únosy od ostatných fyzických útokov. Popis „rodinu zviazali doma a otca prinútili previesť kryptomeny“ je podľa francúzskeho práva zadržanie, ale v zozname stojí vedľa lúpeže na ulici. Mapa preto zobrazuje všetky záznamy, teda únosy, zadržania, vpády do domov aj prepadnutia.
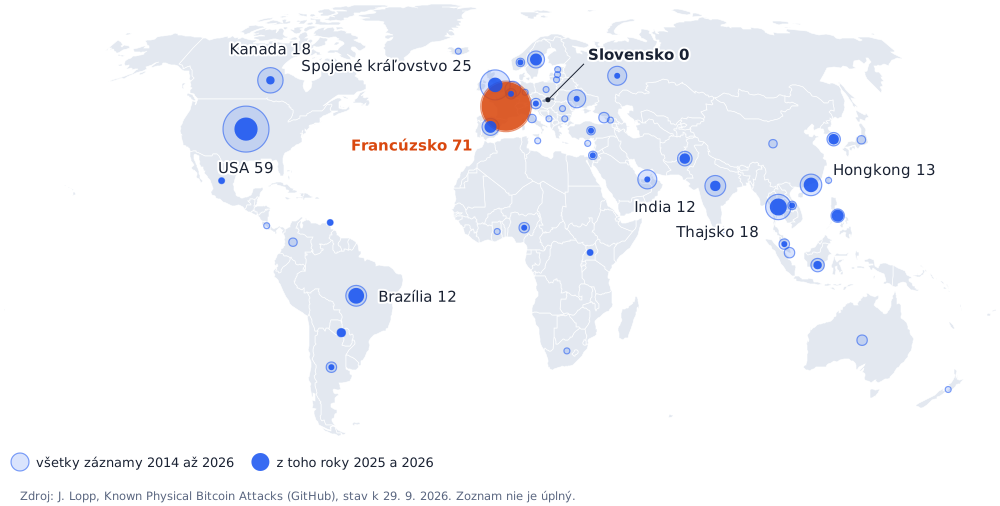
| Krajina | Záznamy 2014 až 2026 | Z toho 2025 a 2026 |
|---|---|---|
| Francúzsko | 71 | 66 |
| USA | 59 | 15 |
| Spojené kráľovstvo | 25 | 6 |
| Kanada | 18 | 2 |
| Thajsko | 18 | 8 |
| Hongkong | 13 | 6 |
| Brazília | 12 | 7 |
| India | 12 | 3 |
| Spojené arabské emiráty | 10 | 1 |
| Rusko | 10 | 1 |
Za roky 2025 a 2026 obsahuje zoznam 151 prípadov a 66 z nich je z Francúzska. Za samotný rok 2026 je to 43 zo 64. V USA, ktoré boli dlho na prvom mieste, je väčšina záznamov staršia. Slovensko ani Česko nemajú v zozname žiadny prípad. To neznamená, že sa u nás nič nestalo, ale znamená to, že nič nebolo zverejnené tak, aby sa to do evidencie dostalo.
Samotný zoznam príčinu francúzskej vlny neurčuje. Úniky údajov sú jedným z faktorov, na ktorý upozorňujú francúzske médiá aj ľudia z odvetvia, a v prípade Taverny a v prípade úradníčky zo systému Mira ho potvrdzuje aj vyšetrovanie. Druhým faktorom je organizovaná trestná činnosť, ktorá sa na tento typ útokov preorientovala.
Čo o vás dnes vie slovenská finančná správa
Do konca roka 2025 sa slovenská finančná správa o kryptomenách dozvedala hlavne z daňových priznaní. Príjem z predaja kryptoaktíva patrí pod § 8 ods. 1 písm. t) zákona o dani z príjmov a uvádza sa v priznaní typu B. Kto kryptomeny kúpil a držal, ale nepredal, nemal povinnosť to nikde uviesť. Tlačivo podobné francúzskemu 3916-bis, na ktorom by sa hlásili samotné účty na burzách, slovenská úprava nepozná.
O bežných finančných účtoch v zahraničí dostáva finančná správa údaje automaticky od roku 2017 na základe spoločného štandardu OECD pre výmenu informácií o finančných účtoch, známeho ako CRS. Pri kryptomenách na burzách tento mechanizmus doteraz neexistoval. To sa od 1. januára 2026 mení.
DAC8: čo sa mení od 1. januára 2026
DAC8 je ôsma novela európskej smernice o administratívnej spolupráci v oblasti daní, smernica Rady (EÚ) 2023/2226. Jej obsah vychádza zo štandardu OECD nazývaného Crypto-Asset Reporting Framework, skrátene CARF, teda rámec na oznamovanie údajov o kryptoaktívach. Princíp je rovnaký ako pri bankových účtoch: údaje nezbiera úrad od daňovníka, ale od firmy, ktorá mu službu poskytuje.
Na Slovensku smernicu prevzal zákon č. 200/2025 Z. z., ktorý s účinnosťou od 1. januára 2026 doplnil zákon č. 359/2015 Z. z. o automatickej výmene informácií o nové paragrafy 15a až 15j. Povinnosti má oznamujúci poskytovateľ služieb kryptoaktív. Je ním poskytovateľ podľa európskeho nariadenia MiCA, teda burza, zmenáreň alebo firma, ktorá kryptoaktíva uschováva, a tiež iný prevádzkovateľ, ktorý pre klientov vykonáva výmeny.
Čo poskytovateľ o vás oznamuje. Podľa § 15g a § 15h ods. 9 ide o dve skupiny údajov.
| Skupina | Obsah |
|---|---|
| Kto ste | meno a priezvisko, adresa bydliska, daňové identifikačné číslo, štát daňovej rezidencie, dátum a miesto narodenia |
| Nákupy za eurá | súhrnná zaplatená suma, počet jednotiek a počet transakcií za rok, osobitne za každý druh kryptoaktíva |
| Predaje za eurá | súhrnná prijatá suma, počet jednotiek a počet transakcií |
| Výmeny kryptoaktíva za iné kryptoaktívum | súhrnná reálna trhová hodnota, počet jednotiek a počet transakcií, zvlášť nadobudnutia a zvlášť odpredaje |
| Platby za tovar a služby | ak jedna platba presiahne hodnotu 50 000 dolárov |
| Prevody | súhrnná hodnota a počet jednotiek prevodov prijatých a odoslaných, vrátane prevodov na adresy, ktoré nepatria žiadnemu poskytovateľovi, teda najčastejšie do vlastnej peňaženky |
Rovnako dôležité je, čo sa neoznamuje. Zákon nežiada zostatok na účte, takže úrad sa z hlásenia priamo nedozvie, koľko kryptomien máte k 31. decembru. Nežiada ani samotné adresy peňaženiek, pri prevodoch do vlastnej úschovy sa hlási iba súhrnná hodnota a počet jednotiek. A nehlási sa ani obstarávacia cena, teda za koľko ste kryptomenu pôvodne kúpili.
Posledný bod má priamy daňový význam. Ak ste v roku 2026 predali bitcoin za 20 000 eur, ktorý ste kúpili za 18 000 eur, hlásenie ukáže predaj za 20 000 eur. Základ dane je však 2 000 eur a na jeho preukázanie potrebujete vlastnú evidenciu nákupov. Podľa § 22 ods. 12 zákona finančná správa údaje z výmeny informácií používa na určenie správnej výšky dane, čiže ich bude porovnávať s podanými priznaniami. Ako sa obstarávacia cena pri kryptoaktívach určuje, rozoberá článok o zdaňovaní kryptomien na Slovensku.
Harmonogram. Poskytovatelia zbierajú údaje za kalendárny rok 2026. Finančnej správe ich musia odovzdať do 31. mája 2027 a táto lehota sa nedá predĺžiť. Finančná správa potom do 30. septembra 2027 pošle údaje o cudzincoch ich domovským štátom a rovnakou cestou dostane údaje o slovenských rezidentoch od zahraničných úradov. Poskytovateľ musí údaje uchovávať najmenej päť a najviac desať rokov.
Vaše povinnosti a práva. Používateľ musí poskytovateľovi poskytnúť súčinnosť, teda najmä daňové identifikačné číslo a údaje o daňovej rezidencii. Ak ich neposkytne ani po dvoch výzvach a od prvej žiadosti uplynie aspoň 60 dní, poskytovateľ mu musí zablokovať transakcie, ktoré podliehajú oznamovaniu. Za nepravdivé údaje môže daňový úrad uložiť pokutu do 3 000 eur. Na druhej strane poskytovateľ musí každú fyzickú osobu vopred informovať, že jej údaje bude získavať a oznamovať, a poskytnúť jej informácie, ktoré potrebuje na uplatnenie práv podľa GDPR.
Kam údaje putujú. Tu je dobré opraviť bežnú predstavu. Údaje o slovenskom rezidentovi nejdú všetkým štátom, ktoré sa k výmene pripojili, ale iba do štátu jeho daňovej rezidencie. Ak Slovák obchoduje na burze s licenciou na Malte, burza oznámi údaje maltskej daňovej správe a tá ich pošle na Slovensko. Kópie teda vzniknú u poskytovateľa, v daňovej správe jeho štátu, na slovenskej finančnej správe a v centrálnom registri pre administratívnu spoluprácu v oblasti daní, v ktorom slovenský úrad vidí iba údaje o slovenských rezidentoch. Mimo Únie sa výmena riadi rámcom CARF. Podľa zoznamu írskej daňovej správy k januáru 2026 si údaje za rok 2026 v roku 2027 vymení 48 jurisdikcií vrátane Slovenska, Spojeného kráľovstva, Nórska, Japonska a Kórey. Ďalšie, napríklad Švajčiarsko, Singapur, Spojené arabské emiráty či Hongkong, sa pridajú o rok neskôr.
MiCA: kto smie služby poskytovať, nie kto čo komu hlási
Nariadenie MiCA, teda nariadenie (EÚ) 2023/1114 o trhoch s kryptoaktívami, sa často zamieňa s daňovým oznamovaním. Nie je to to isté. MiCA určuje, kto smie v Únii poskytovať služby s kryptoaktívami, aké podmienky musí splniť a kto nad ním vykonáva dohľad. Na Slovensku je to Národná banka Slovenska. Prechodné obdobie, počas ktorého mohli fungovať aj poskytovatelia bez licencie podľa MiCA, sa skončilo 1. júla 2026. Samotné nariadenie MiCA neposiela daňovej správe žiadne údaje.
S témou tohto článku však súvisí na dvoch miestach. Prvým je definícia. Zákon, ktorý preberá DAC8, odkazuje na pojmy z MiCA, takže každý licencovaný poskytovateľ je automaticky aj oznamujúcim poskytovateľom. Národná banka navyše každý rok do 31. decembra posiela finančnému riaditeľstvu zoznam poskytovateľov, ktorým vydala povolenie. Druhým miestom je bezpečnosť. Licencovaní poskytovatelia podliehajú nariadeniu DORA o digitálnej prevádzkovej odolnosti, ktoré im od 17. januára 2025 ukladá pravidlá riadenia kybernetických rizík a povinnosť hlásiť závažné incidenty. Na strane súkromných firiem teda existujú záväzné štandardy ochrany údajov, ktoré sa dajú kontrolovať.
Vedľa MiCA a DAC8 stoja ešte dva predpisy, ktoré s údajmi o držiteľoch pracujú, ale nie na daňové účely.
| Predpis | Čo rieši | Kto dostáva údaje | Od kedy |
|---|---|---|---|
| MiCA (2023/1114) | licencie a pravidlá pre poskytovateľov | dohľadový orgán, na Slovensku NBS | od 30. decembra 2024, prechodné obdobie do 1. júla 2026 |
| Pravidlo cestovania (2023/1113) | každý prevod medzi poskytovateľmi nesie meno odosielateľa a príjemcu, pri prevode do vlastnej peňaženky nad 1 000 eur poskytovateľ overuje, že patrí klientovi | poskytovateľ na druhej strane prevodu | od 30. decembra 2024 |
| DAC8 (2023/2226) | oznamovanie na daňové účely | finančná správa a jej zahraniční partneri | zber od 1. januára 2026, prvé hlásenie v roku 2027 |
| AMLR (2024/1624) | zákaz anonymných účtov a mincí zameraných na anonymitu u poskytovateľov | nikto nový, ide o zákaz | od 10. júla 2027 |
Travel rule, v tabuľke pravidlo cestovania, je názov prevzatý z bankovníctva: informácia o tom, kto platí a kto prijíma, cestuje spolu s peniazmi. Pri kryptomenách platí bez ohľadu na sumu.
Čo reálne hrozí
Vyvážené posúdenie začína tým, kde leží najviac údajov. Nie je to štát. Burza, na ktorej si otvoríte účet, má kópiu občianskeho preukazu, fotografiu tváre, adresu, telefón a úplnú históriu všetkých transakcií vrátane adries peňaženiek, na ktoré ste coiny posielali. Hlásenie podľa DAC8 obsahuje iba zlomok toho, a to v súhrnných ročných číslach. DAC8 teda nevytvára prvú databázu držiteľov kryptomien, ale ďalšiu kópiu jej časti, tentoraz v štátnom systéme.
Aj súkromné databázy už unikli. Výrobca peňaženiek Ledger stratil v roku 2020 databázu zákazníkov a mená, adresy a telefónne čísla asi 270 000 z nich sa v decembri 2020 objavili voľne na internete. Americká burza Coinbase v máji 2025 oznámila, že útočníci podplatili zamestnancov externej zákazníckej podpory, ktorí im odovzdávali údaje klientov. Každá ďalšia kópia údajov je ďalším miestom, odkiaľ môžu uniknúť.
| Riziko | Francúzsky príklad | Čo ho znižuje |
|---|---|---|
| Zneužitie zvnútra | úradníčka v systéme Mira | prístup len k údajom potrebným na prácu, záznam každého vyhľadávania a jeho pravidelná kontrola |
| Ukradnuté heslo | FICOBA, DGFiP v lete 2026 | dvojfaktorové overenie, oddelenie citlivých systémov od internetu, sledovanie neobvyklého sťahovania |
| Únik u tretej strany | Waltio | menej údajov u menej firiem, mazanie po skončení účelu |
| Verejné registre | na Slovensku obchodný register v auguste 2026 | anonymizácia dokumentov pred zverejnením |
| Podvod s použitím uniknutých údajov | varovanie DGFiP pred podvodmi po letnom úniku | overovanie každej výzvy cez oficiálny kanál |
Slovenský štát nie je výnimkou. V januári 2025 zasiahol ransomvérový útok informačný systém katastra a na niekoľko týždňov zastavil jeho prevádzku. Išlo o výpadok, nie o únik, ale ukázal, že aj slovenské štátne systémy sú cieľom. V auguste 2026 spustilo ministerstvo spravodlivosti nový portál obchodného registra podľa zákona č. 29/2026 Z. z. V dokumentoch, ktoré firmy ukladajú do zbierky dokumentov, zostali bez začiernenia rodné čísla, úplné adresy, podpisy a čísla dokladov konateľov a spoločníkov. Úrad na ochranu osobných údajov 19. augusta 2026 začal voči ministerstvu konanie. Ministerstvo pochybenie odmieta a odvoláva sa na zákon, podľa ktorého sa dokument zverejňuje aj vtedy, keď obsahuje inak nezverejňované údaje. Pre každého, kto je konateľom alebo spoločníkom firmy, to znamená, že jeho adresa môže byť verejne dohľadateľná bez akéhokoľvek úniku.
Najčastejší následok nie je únos. Ďaleko častejšie sa uniknuté údaje zneužijú na podvod. Útočník, ktorý vie vaše meno, adresu a to, že máte účet na konkrétnej burze, napíše e-mail alebo zavolá v mene burzy, banky alebo finančnej správy a znie dôveryhodne. Francúzska daňová správa pri oznámení letného úniku odporučila dotknutým ľuďom zvýšenú opatrnosť práve pred takýmito pokusmi.
Ako vysoké je riziko na Slovensku. Pravdepodobnosť fyzického útoku je podľa dostupných údajov nízka a verejná evidencia neobsahuje zo Slovenska žiadny prípad. Následky sú však pri tomto type rizika také vážne, že nízka pravdepodobnosť neznamená, že sa ním netreba zaoberať. Údaje podľa DAC8 samy osebe zostatok neukazujú, ale súčet nákupov a prevodov do vlastnej peňaženky o majetku niečo vypovedá.
Čo sa dá urobiť v rámci zákona
Oznamovacie povinnosti sa obísť nedajú a nie je to ani rozumná stratégia. Kto poskytovateľovi odmietne údaje dať, príde o možnosť obchodovať. Kto uvedie nepravdivé údaje, riskuje pokutu. Kto príjem neprizná, má daňový problém, ktorý je pri porovnaní s hláseniami podľa DAC8 ľahko odhaliteľný. Priestor je inde: v tom, koľko údajov o sebe zverejníte sami a komu ich zveríte.
Nezverejňovať zostatky. Snímky obrazovky z peňaženky, zmienky o výške portfólia na sociálnych sieťach a verejné vystúpenia s konkrétnymi číslami sú najjednoduchší zdroj informácie, že niekto má kryptomeny. Na to netreba žiadny únik.
Oddeliť kontakty. Samostatná e-mailová adresa pre burzy a daňové nástroje sťaží spájanie údajov z rôznych únikov a uľahčí rozpoznanie podvodného e-mailu, ktorý príde na inú adresu.
Pýtať sa, kto čo uchováva. Pri výbere burzy, aplikácie na výpočet dane aj daňového poradcu má zmysel spýtať sa, aké údaje uchovávajú, ako dlho a kto k nim má prístup. Rovnaké právo máte podľa článku 15 GDPR aj voči štátu.
Rozdeliť oprávnenie. Pri väčších sumách sa používa multisig, peňaženka, pri ktorej transakciu musí podpísať viacero kľúčov uložených na rôznych miestach alebo u rôznych osôb. Pod nátlakom na jednom mieste sa tak nedá previesť všetko. Podobnú funkciu má časový zámok, ktorý prevod z peňaženky umožní až po určitom čase.
Overovať každú výzvu. Finančná správa ani žiadna burza nikdy nežiada súkromný kľúč ani slová na obnovenie peňaženky. Slovenská finančná správa komunikuje cez elektronickú schránku na slovensko.sk a cez portál finančnej správy. Výzvu, ktorá príde inou cestou, je vhodné overiť priamo na úrade.
Čo si z toho vziať
Francúzske prípady nie sú argumentom proti daňovej transparentnosti. Sú argumentom za to, aby štát zaobchádzal s údajmi o držiteľoch kryptomien s rovnakou opatrnosťou, s akou banka zaobchádza s kódmi k trezoru. Správa ANSSI ukazuje, že technické riešenia sú známe a lacné: dvojfaktorové overenie, obmedzený prístup a sledovanie toho, kto čo sťahuje. Chýbalo ich dôsledné zavedenie.
Pre slovenského daňovníka z toho vyplývajú dve praktické veci. Prvá: od roka 2026 finančná správa o obchodoch na burzách vie, takže priznanie a vlastná evidencia musia sedieť s tým, čo oznámi poskytovateľ. Druhá: údaje o kryptomenách sa oplatí zdieľať s čo najmenším počtom ľudí a firiem, pretože každá kópia je ďalšie miesto, odkiaľ môžu uniknúť.
Tento článok je všeobecný prehľad, nie individuálne daňové ani bezpečnostné poradenstvo, a nie je ani investičným odporúčaním. Zosúladenie údajov, ktoré poskytovateľ oznámi podľa DAC8, s daňovým priznaním a doložiteľná evidencia obstarávacích cien sú bežnou súčasťou práce, ktorú kryptotax.sk robí pre klientov. 🇸🇰